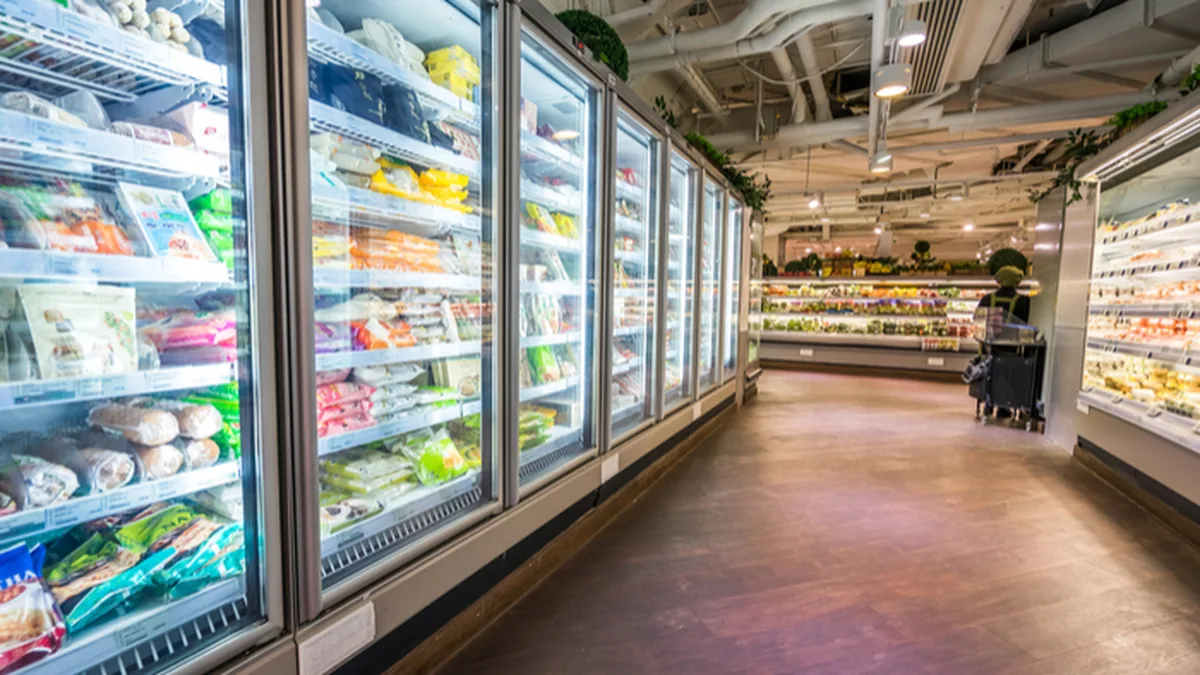
Dans la nuit de dimanche à lundi, quelqu’un a pris la main sur les congélateurs de centaines de supermarchés français et les a transformés en fours. Au petit matin, les équipes ont découvert des afficheurs à +50 °C et des rayons entiers à jeter à la poubelle. Une cyberattaque d’un genre jamais vu dans la grande distribution.
La nuit dernière, une cyberattaque a visé les frigos de centaines de supermarchés français. Les pirates n’ont pas volé de données ni bloqué les caisses : ils ont détourné à distance le dégivrage des installations frigorifiques et imposé des consignes pouvant atteindre 50 °C, pendant plusieurs heures. Ce lundi matin, des congélateurs censés afficher −18 °C étaient à température positive : un afficheur filmé par BFM affichait encore plus de 26 °C à l’ouverture.
Ce que ça change pour vos courses
Si vous faites vos courses cette semaine dans un magasin touché, attendez-vous à des rayons frais et surgelés vides ou incomplets. Viandes, poissons, produits laitiers, plats préparés, surgelés : en grande distribution, la règle est sans appel, une rupture de la chaîne du froid vaut destruction immédiate des denrées. Les enseignes assurent que tout ce qui a pu être réchauffé est retiré de la vente, pas remis en rayon.
Les magasins les plus affectés ont dû jeter la totalité de leurs stocks frais. À l’Intermarché de Mur-de-Bretagne, l’équipe a dû jeter « l’intégralité de nos produits frais, boucherie incluse ». À Haguenau, en Alsace, l’Intermarché a perdu tous ses surgelés, pour une perte estimée à 50 000 euros de marchandise, et le Leclerc de la même ville a jeté ses produits frais, environ 220 000 euros.
Pour le réassort, une note interne d’Intermarché datée du 12 octobre indique que la centrale traite en priorité les commandes exceptionnelles des magasins pour regarnir les rayons. Les rayons se rempliront donc progressivement, au rythme des camions.
Chronologie de la cyberattaque, nuit du 11 au 12 octobre
Les consignes de température ont été modifiées à distance au cœur de la nuit. À l’Intermarché de Grand-Couronne, en Seine-Maritime, l’attaque a été repérée à 4 h 44 : tout le contenu des réfrigérateurs et congélateurs a été retiré et détruit par précaution sanitaire. La télésurveillance a bien envoyé des alertes, mais à 5 heures du matin il n’y avait personne en magasin : entre le piratage et l’arrivée des équipes, la température a eu tout le temps de monter. Un meuble surgelé ne pardonne pas longtemps.
Ce lundi matin, Dominique Schelcher, président de Coopérative U, a confirmé publiquement l’incident sur X, dénonçant une attaque sans précédent contre des équipements « essentiels » à la conservation des produits frais. Le groupe Les Mousquetaires a indiqué à l’AFP qu’entre 150 et 200 magasins Intermarché étaient concernés, et une réunion de crise a rassemblé Danfoss, le frigoriste Axima et d’autres spécialistes du froid.
Mon supermarché est-il concerné ?
L’enseigne la plus touchée est Intermarché, avec 150 à 200 magasins selon les premières estimations. Coopérative U, le groupement derrière les Super U, Hyper U et U Express, compte moins d’une centaine de magasins affectés. E.Leclerc confirme également « une attaque informatique [qui] a affecté l’un de ses fournisseurs de matériel frigorifique ».
Des salariés citent aussi des magasins Carrefour Market et Monoprix, où un employé évoque plus de 40 degrés dans les rayons surgelés, sans communication officielle des enseignes pour l’instant. Netto, Picard et Metro sont évoqués, sans confirmation.
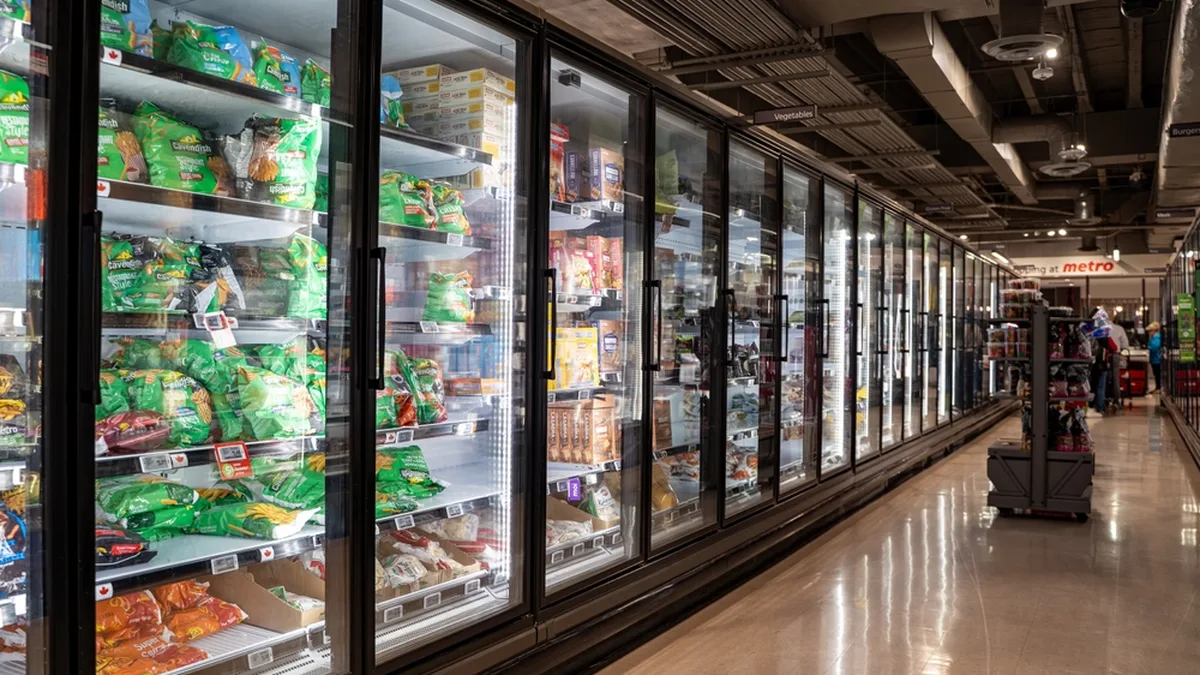 Dans les magasins les plus touchés, les équipes ont vidé des rayons entiers avant l’ouverture ce lundi matin.
Ce qui détermine si un magasin est touché, ce n’est pas vraiment l’enseigne : c’est la plateforme de télésupervision des températures de l’équipementier danois Danfoss, installée dans de nombreux supermarchés. Certains points de vente ont été épargnés, comme le Super U de Léguevin, près de Toulouse, dont un salarié assure que son magasin est préservé « pour le moment ».
Puis-je encore acheter du surgelé ou du frais ?
Oui, à condition d’acheter dans un rayon resté ouvert : ce qui est en vente a été contrôlé. La procédure est stricte : relever les températures, photographier, établir un constat d’huissier, vider les bacs, compter les produits et les détruire. Ce qui reste en rayon n’a pas subi de rupture de la chaîne du froid.
Là où un seul groupe froid a été atteint, comme à Louviers dans l’Eure, l’offre restera incomplète quelques jours. Dans les cas les plus graves, comme à La Haye dans la Manche, la perte a été totale.
Comment des pirates font-ils chauffer un congélateur ?
Les meubles frigorifiques disposent d’un cycle de dégivrage : périodiquement, la production de froid s’interrompt et des résistances chauffent l’installation pour faire disparaître le givre des évaporateurs. Les attaquants auraient détourné cette fonction en imposant un dégivrage continu, maintenu pendant des heures, avec une consigne pouvant atteindre 50 °C. Le froid n’a jamais repris.
L’équipementier visé est Danfoss, dont les logiciels gèrent une grande partie des frigos de la grande distribution française. Les versions antérieures à la version 4 auraient été ciblées. Deux mois avant l’attaque, des chercheurs de Claroty avaient déjà signalé de graves failles dans les contrôleurs Danfoss AK-SM 800A, depuis corrigées par le fabricant : rien n’établit formellement, à ce stade, que l’attaque les exploite.
Qui sont les auteurs ? On n’en sait rien pour l’instant : ni l’identité, ni les motivations des pirates n’ont filtré. Une enquête doit faire toute la lumière sur l’attaque, et Danfoss ne s’était pas exprimé publiquement au moment où nous écrivons ces lignes.
S’attaquer à des équipements essentiels à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable. — Dominique Schelcher, président de Coopérative U, sur X
Qui va payer la facture ?
Le groupement Les Mousquetaires estime les pertes à « plusieurs millions d’euros », sans chiffrage précis pour l’instant. À l’échelle d’un magasin, les montants sont vertigineux : jusqu’à plusieurs centaines de milliers d’euros de marchandise détruite. Deux magasins alsaciens afficheraient à eux seuls 270 000 euros de pertes, selon les chiffres rapportés par les médias spécialisés.
Reste la question que tout patron de magasin se pose déjà : qui paie ? L’assureur, le frigoriste ou Danfoss ? Une cyberattaque sur un équipement de froid n’entre pas forcément dans les cases d’un contrat d’assurance classique.
Depuis ce matin, les équipes des magasins touchés font face à la crise sur quatre fronts : relever les températures, photographier les dégâts et tracer chaque meuble ; retirer et détruire les denrées, en comptant et en saisissant la casse produit par produit ; recommander en urgence, en espérant que les entrepôts suivent alors que des dizaines de magasins font la même chose ; et gérer les clients, qui découvriront des rayons vides un lundi après-midi.
 Tous les produits ayant subi une rupture de la chaîne du froid doivent être retirés de la vente et détruits.
Jamais une cyberattaque n’avait visé la chaîne du froid de la grande distribution française à cette échelle. On savait que nos données pouvaient être piratées ; il faut désormais compter avec nos frigos.