Un mois après la nuit où les frigos de 700 supermarchés se sont mis à chauffer tout seuls, Paris a un coupable à désigner. Lundi, la France a accusé les Gardiens de la révolution iraniens. Mardi matin, le ministre des Affaires étrangères a durci le ton : la riposte ne s’arrêtera pas aux mots.
Lundi 9 novembre, en marge du sommet du G7 réuni à Paris, Jean-Noël Barrot a dit tout haut ce que les enquêteurs murmuraient depuis des semaines. « Je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution de la République islamique d’Iran. » Une attaque « d’une ampleur inédite et d’une agressivité inédite », selon le ministre. La première, a-t-il ajouté, menée à des fins de sabotage à grande échelle sur le territoire français.
Ce que ça change pour vous
Trois choses concrètes, et d’abord la plus simple : vos courses ne sont pas en danger. Les denrées touchées par l’attaque ont été jetées. Les magasins ont détruit des tonnes de produits frais et surgelés dont la chaîne du froid avait été rompue. Aucun rappel de produit vendu n’a été émis. Si vous avez fait vos courses autour du 12 octobre, rien ne vous est demandé.
Votre portefeuille, ensuite. Les pertes se chiffrent en millions d’euros. Intermarché, à lui seul, parle de dizaines de millions d’euros perdus en une seule journée. Les enseignes absorbent la facture pour l’instant. Aucune hausse de prix liée à l’attaque n’a été annoncée.
La suite, enfin, se jouera loin des rayons. Des sanctions européennes sont en préparation contre les responsables. Elles doivent encore être adoptées par les Européens. Pour l’instant, seule la convocation de l’ambassadeur d’Iran à Paris a pris effet.
 Les rayons frais des supermarchés français, visés par la cyberattaque d’octobre. (Photo d’illustration)
La chronologie de l’affaire, nuit par nuit
Dans la nuit du 11 au 12 octobre, des pirates prennent le contrôle à distance des logiciels qui pilotent les frigos des supermarchés. Les contrôleurs visés sont ceux des marques Danfoss et Dixell, prestataires d’une grande partie des enseignes françaises. Les températures grimpent jusqu’à 50 °C dans les meubles réfrigérés. Environ 700 magasins sont touchés, chez Intermarché, Leclerc, Système U, Carrefour ou Monoprix. Des tonnes de nourriture partent à la poubelle. Une vingtaine de départs de feu sont recensés.
La nuit suivante, du 12 au 13 octobre, une seconde salve, plus limitée, vise d’autres magasins équipés de matériel Dixell. Elle est revendiquée quelques jours plus tard par un groupe de pirates prorusse. Le Kremlin dément toute implication le 5 novembre.
Dans les jours qui suivent, l’Agence nationale de la sécurité des systèmes d’information pointe « des défauts de sécurisation élémentaire ». Les mises à jour des logiciels de contrôle n’avaient pas été appliquées partout.
Début novembre, l’Établissement français du sang subit une attaque du même type sur ses chambres froides. Paris n’a pas dit si elle venait des mêmes pirates. Interrogé sur ce point, comme sur d’éventuelles attaques contre le Crédit Mutuel Arkéa ou la Direction des finances publiques, Jean-Noël Barrot a indiqué ne pas être en mesure de répondre.
Lundi 9 novembre, l’attribution tombe. Mardi 10 novembre au matin, sur Franceinfo TV, le ministre ajoute la phrase qui a fait le tour des rédactions : la France « ne s’interdit rien ».
Qui est Shahid Kaveh, l’unité accusée ?
Le groupe se fait aussi appeler CyberAv3ngers. C’est une unité cyber offensive affiliée au Centre électronique et cyber des Gardiens de la révolution. À sa tête, Hamid Reza Lashgarian, responsable du commandement cyber-électronique de Téhéran et l’un des commandants des forces Qods. Le FBI le classe parmi les menaces persistantes avancées.
Shahid Kaveh n’est pas un petit nouveau. Cette année, le groupe a visé des équipements industriels de Rockwell, Schneider Electric et Siemens. Des cantines militaires américaines ont connu des pannes de froid en août. Octobre a marqué son pic d’activité, avec les frigos français.
« C’est une attaque d’une ampleur inédite et d’une agressivité inédite. Nous prendrons des sanctions à l’échelle européenne contre tous les responsables de cette attaque. » Jean-Noël Barrot, ministre des Affaires étrangères, lundi 9 novembre
Comment la France a-t-elle remonté jusqu’à l’Iran ?
L’enquête a été menée sous la houlette du Centre de coordination des crises cyber, qui réunit l’Anssi, le renseignement extérieur, la police et la justice. Trois indices ont fait basculer le dossier. D’abord, un mode opératoire déjà vu chez cette unité. Ensuite, l’usage du farsi dans les outils des pirates. Enfin, des adresses IP qui renvoient vers des terminaux situés en Iran.
La procureure de Paris, Laure Beccuau, a ouvert une information judiciaire contre le chef du groupe, ses deux adjoints et toute autre personne identifiée. Les chefs retenus : atteintes frauduleuses à un système de traitement automatisé de données en bande organisée, et dégradations par un moyen dangereux pour les personnes en bande organisée, avec la circonstance aggravante d’avoir agi pour servir une puissance étrangère. Le parquet a requis la délivrance de mandats d’arrêt internationaux contre deux responsables de l’unité.
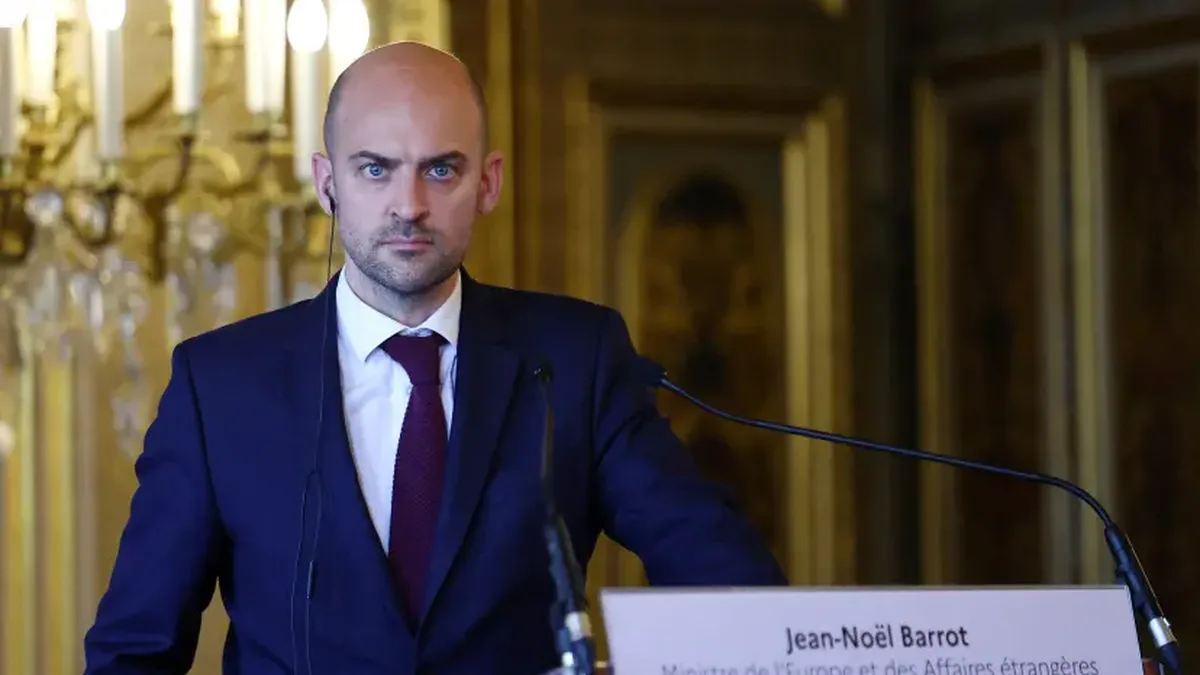 Jean-Noël Barrot, lundi 9 novembre : « Je suis en mesure de confirmer que la responsabilité de cette attaque revient au corps des Gardiens de la révolution. » (Photo d’illustration)
Que va faire la France contre l’Iran ?
Paris riposte sur trois terrains à la fois :
- Diplomatique : l’ambassadeur d’Iran à Paris a été convoqué lundi « pour protester très vivement contre cet acte extrêmement grave ».
- Européen : la France pousse des sanctions à l’échelle de l’Union contre tous les responsables. La cheffe de la diplomatie européenne, Kaja Kallas, en a informé les pays du G7 réunis à Paris.
- Pénal : information judiciaire ouverte à Paris, mandats d’arrêt internationaux requis contre deux responsables de Shahid Kaveh.
Mardi matin, Jean-Noël Barrot a ajouté un cran. La France « ne s’interdit rien » et prendra « toutes mesures, y compris celles dont nous ne ferons pas état publiquement, jugées proportionnelles et nécessaires pour dissuader toute nouvelle attaque ». La doctrine française de cyberdéfense autorise des actions dont le contenu exact n’est jamais révélé. Téhéran, de son côté, n’a pas réagi dans l’immédiat aux accusations.
Les produits des supermarchés sont-ils sûrs aujourd’hui ?
Oui, pour l’essentiel. Les stocks touchés ont été détruits, les rayons nettoyés et réapprovisionnés. Reste une question sans réponse. Des attaques similaires ont frappé des supermarchés en Suède, en Belgique et en Irlande début novembre. Personne ne sait encore si elles sont liées à celle de la France.
Pour l’heure, la riposte française tient en trois mots : convocation faite, sanctions à venir, mandats à délivrer. La suite se jouera à Bruxelles et devant les juges.